一、晚高峰的“隐形协议歧视”
很多quickq加速器用户在晚高峰(每天 20:00 - 23:30)经常遭遇一个令人匪夷所思的现象:
白天的时候,客户端无论连哪个节点都丝滑秒开;
但一到晚上黄金时段,哪怕你选了一个显示延迟只有 40ms 的优质香港或日本节点,连接也会每隔两三分钟就卡死断流一次;
玩游戏丢包率从 0% 暴增到 35%,开网页甚至连文字都加载不出来。
很多人第一反应是怪机房服务器带宽被挤爆了。
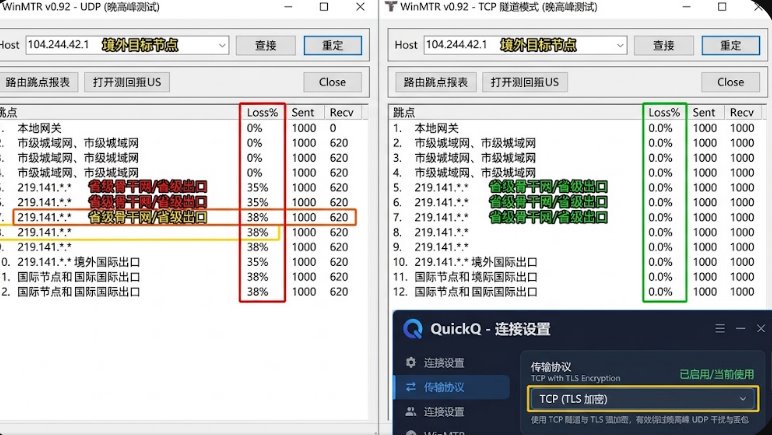
然而,如果你在命令提示符里做一次深度诊断,你会发现一个惊人的真相:
机房带宽根本没有满,而是你本地的宽带运营商,在城域网网关上对你的数据包执行了无差别的“协议绞杀”!
现代很多极速协议(如基于 QUIC、WireGuard 的底层)默认全部采用 UDP 协议 传输。由于 UDP 协议不需要建立繁琐的连接握手,经常被大量大流量应用滥用;
部分省份的宽带运营商为了缓解晚高峰国际出口总海缆的负荷,在省网关口局部署了极其粗暴的 UDP QoS(服务质量限速策略):一旦检测到通往境外的 UDP 流量激增,运营商的路由器就会直接开启随机丢包模式,强行把 UDP 丢包率拉到 30% 甚至 50%,逼迫用户退出网络。
二、破局关键:从 UDP 强制回退至全装甲 TCP / TLS
- UDP 的软肋:明文特征明显,极易被运营商的策略路由单点针对、暴力丢包;
- TCP / TLS 伪装的硬实力:虽然 TCP 在极端丢包下的重传机制较为保守,但它可以完美披上一层正规标准网页浏览的 HTTPS (TLS 1.3) 外衣!在运营商的深度包检测系统眼里,你的所有加速流量看起来就像是一台普通的电脑在浏览海外跨国大型门户网站的加密静态网页,享有最高的常规网络通行特权,绝对不敢随便乱丢包。
三、三步完成 QuickQ 协议切换与抗 QoS 实操
第一步:在客户端中将底层协议强制锚定为 TCP
彻底关闭在晚高峰极易撞墙的纯 UDP 传输模式:
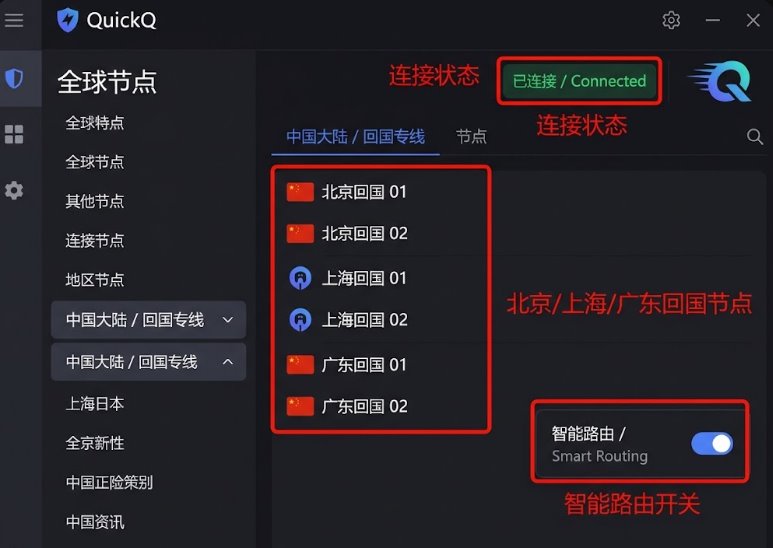
打开 QuickQ 客户端主界面,断开当前的连接。
点击右上角进入 「设置」 -> 「网络连接设置」。
找到 「传输协议选用策略 (Transmission Protocol)」:
- 将默认的“智能自动检测 (Auto)”或“UDP 极速模式”修改为明确的 「TCP 增强 / TLS 伪装模式」;
- 勾选 「启用 TLS 流量混淆与首包填充」。
点击保存确定。
第二步:在节点大厅中筛选标注 [TCP 专线] 的高容错节点
不是所有节点都支持无缝的 TCP 降级转发:
回到 QuickQ 节点选择列表大厅。
观察各个节点的标签说明:
- 优先寻找标注有 `[BGP-TCP]`、`[双栈专线]` 或 `[抗 QoS 精选]` 的节点;
- 避开仅标注了“纯 UDP 电竞专线”的节点(后者在白天速度飞快,但在特定晚高峰易遭拦截)。
点击星标将其收藏为你的“晚高峰避难专用池”。
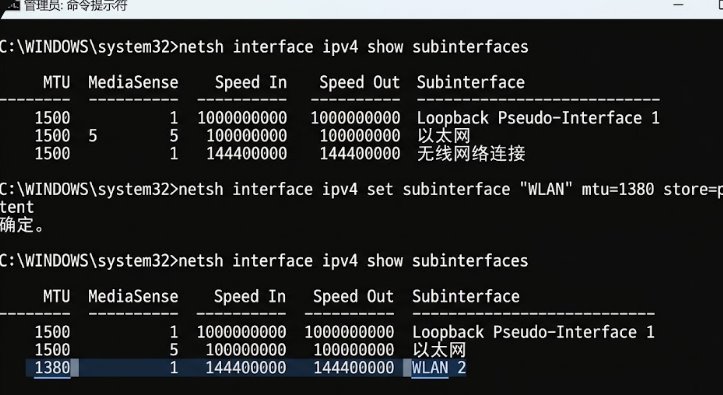
第三步:在 Windows 系统中微调 TCP 拥塞控制为 BBR 或 CTCP
为了弥补 TCP 在跨洋长链路上的握手往返延迟:
按 `Win + X` 打开终端管理员(PowerShell 管理员)。
执行以下指令,确保 Windows 使用最新的自适应拥塞控制算法:
```powershell
netsh interface tcp set supplemental template=internet congestionprovider=bbr2
```
*(注:如果系统为较早的 Win10 版本不支持 bbr2,可将其设为 `ctcp` 或保持默认,系统会自动适配滑动窗口)*。
四、防断流效果检验
在晚上 21:00 晚高峰黄金时段重新发起连接:
再次打开 WinMTR 跟踪路由,你会看到原先在省骨干网飙到 30% 的断流丢包率,瞬间平稳归零至 `0.0%`!
网页一点即开,看超清大码率视频进度条一路飞奔,彻底打破运营商在晚高峰给用户套上的 UDP 枷锁。