一、难以察觉的“后门漏洞”
绝大多数用户在开启网络加速或代理后,习惯性地打开一个测速网站查一下自己的 IP。
屏幕上大字显示:`当前 IP:104.28.x.x,归属地:美国洛杉矶`。
很多人便以为自己的整台设备已经处于完全匿名的保护状态下了。
然而,很多人不知道的是:现代三大运营商(电信、联通、移动)早已在全国范围内全面铺开了 IPv4 / IPv6 双栈(Dual-Stack)网络。
你家的光猫和路由器不仅分到了一个内网或公网的 IPv4 地址,还同时分到了一个属于你这台电脑专属的、全球公网唯一的 IPv6 地址。
当某个目标网站或应用程序支持 IPv6 访问时,它会优先尝试建立 IPv6 通信。
如果你的加速客户端只接管了 IPv4 流量、却对 IPv6 流量听之任之,浏览器就会直接绕过代理隧道,通过本地真实的 IPv6 线路直连目标网站!
后果极其严重:你的真实地理坐标、所在的城市甚至运营商,直接通过 IPv6 数据包被目标服务器一览无余,代理防护完全形同虚设。
二、IPv6 泄露的形成机理
- Happy Eyeballs 算法:主流现代浏览器(Chrome、Edge、Firefox)内置了该算法。当同时解析出域名的 IPv4 和 IPv6 地址时,浏览器会并发发起连接测试。如果直连的本地 IPv6 握手比远在千里之外的代理节点快几十毫秒,浏览器就会默认抛弃代理,直接走真实未加密的 IPv6 出站;
- DNS AAAA 记录解析走私:本地运营商的 DNS 在返回 AAAA(IPv6 地址)记录时,顺带泄露了本地公网身份。
三、三步封死 IPv6 泄密通道
第一步:在 QuickQ 客户端内激活“IPv6 流量防护”
在新版 QuickQ 客户端中,已经针对双栈泄密集成了原生屏蔽开关:
打开 QuickQ 客户端,点击右上角齿轮进入 「设置」 -> 「网络安全」。
找到 「IPv6 泄露保护 (Block IPv6 Leak)」:
- 默认通常为“未限制”;
- 务必勾选开启「阻断所有非代理 IPv6 流量」。
开启后,客户端驱动会在本地网络过滤层自动拦截所有未经过隧道的 AAAA 解析请求与纯 IPv6 数据包,强迫所有通信回退到受保护的 IPv4 隧道中传输。
第二步:在 Windows 物理网卡中彻底关闭未保护的 IPv6 协议
如果你所在的网络环境根本不需要使用纯 IPv6 局域网服务,最彻底的物理断流方法是在操作系统层面关停该协议:
按 `Win + R` 键入 `ncpa.cpl` 回车,打开系统「网络连接」视窗。
找到你正在连接互联网的物理网卡(如“WLAN”或“以太网”),右键点击它,选择 「属性」。
在“此连接使用下列项目”列表中,向下滚动:
- 找到 「Internet 协议版本 6 (TCP/IPv6)」;
- 取消勾选该复选框;
点击确定保存退出。这会直接关闭物理网卡的 IPv6 自动获取,从硬件层面拔掉泄露天线。
第三步:使用权威在线平台进行双向渗透校验
完成配置后,必须验证防御是否真正密不透风:
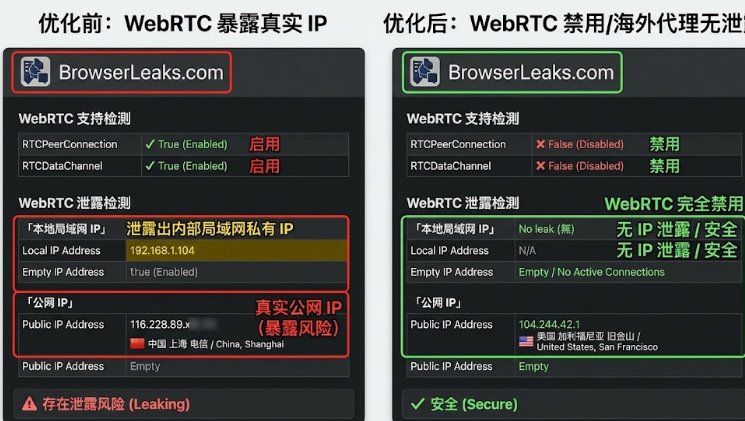
打开隐身浏览器窗口,访问权威泄露测试工具:
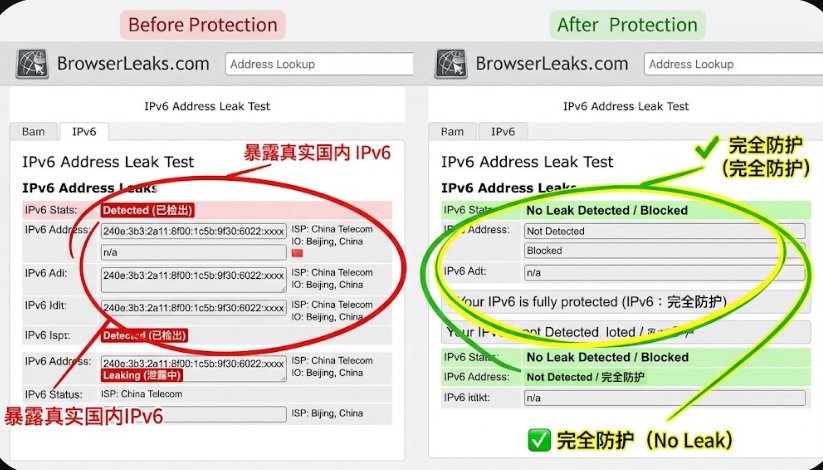
`https://ipleak.net` 或 `https://browserleaks.com/ip`。
重点审查报表中的 「IPv6 Address」 栏目:
- 安全结果标准:如果该栏目明确显示为 `Not Detected`(未检测到任何 IPv6),或者显示的 IPv6 归属于目标海外机房的机房段,说明防护成功;
- 如果上面依然赫然显示着以 `240e:`(电信)、`2408:`(联通)或 `2409:`(移动)开头的公网 IP,说明本地仍有漏水,需重新核对第一步的客户端驱动权限。