一、全局代理背后的“合法间谍”
在网络隐私安全领域,很多用户以为只要开启了代理客户端,自己的所有网络请求就全部被包裹在加密隧道里了。
然而,有一个在现代主流浏览器中被合法植入、甚至被各大科技巨头广泛利用的致命泄密后门,它就是——WebRTC(网页实时通信协议)。
很多用户有过这种诡异的经历:
你在电脑上开了 QuickQ,查出来的 IPv4 是美国,DNS 也没有泄露;
但只要你在 Chrome 或 Edge 浏览器里访问某些特定的反欺诈风控严苛的网站(例如海外加密货币交易所、跨境电商管理后台或学术论文库):
页面依然能精准识别出你这台电脑真实的地理位置是中国上海或广州,并直接限制你的访问。
为什么常规代理管不住它?
因为 WebRTC 的设计初衷是为了实现浏览器之间的超低延迟音视频点对点直连(P2P)。
为了绕过用户身后的各种路由器和 NAT 限制,WebRTC 被浏览器赋予了直接向外部 STUN 服务器发起底层穿透探测的最高特权!
在这个探测过程中,浏览器会完全绕开操作系统的系统代理设置,直接用本地物理网卡向外发送包含真实公网 IP 和内网局域网 IP 的数据包,导致你的真实物理网络身份在后台被目标网页的代码轻而易举地读走。
二、WebRTC 泄露的核心特征
- STUN 协议旁路请求:利用 UDP 协议直接穿透防火墙查询本地真实反射 IP(Reflexive Candidate);
- 常规系统代理失效:常规基于 HTTP/Socks5 的系统级代理设置,根本无法拦截浏览器内部 WebRTC 的底层套接字调用;
- 危害维度:不仅泄露你的真实外网 IP,还会暴露你本地局域网的私有 IP 拓扑(如 `192.168.1.105`),成为精准定位设备指纹的铁证。
三、三步彻底焊死 WebRTC 泄密通道
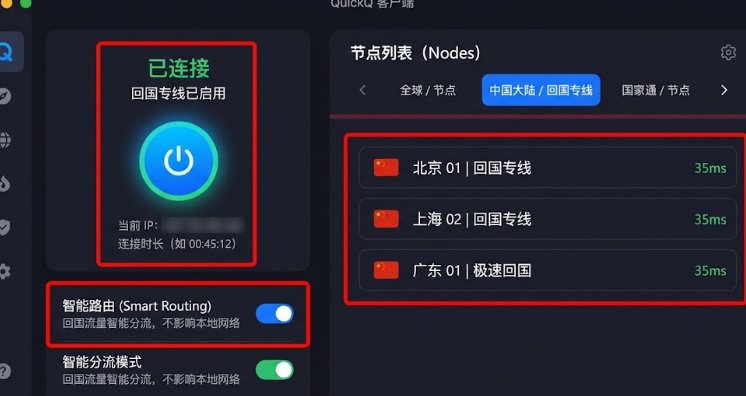
第一步:在 QuickQ 客户端中激活全量流量接管
确保底层虚拟网卡具备全局拦截能力:
打开 QuickQ 客户端设置,进入 「高级连接设置」。
找到 「全局网络驱动模式 (TAP/TUN 虚拟网卡接管)」:
- 将其从普通的“浏览器扩展代理”切换为 「虚拟网卡全局深度代理」。
TUN 虚拟网卡工作在操作系统网络层第 3 层,能够从底层截获所有的 UDP STUN 探测数据包,强迫 WebRTC 穿透也必须走代理隧道。
第二步:在主流浏览器中安装 WebRTC 屏蔽扩展(针对 Chrome / Edge)
由于原生 Chrome 内核并没有直接提供图形化的 WebRTC 关闭开关,最轻量可靠的方案是配置官方扩展:
打开 Chrome 或 Edge 网上应用店。
搜索并安装知名开源扩展:WebRTC Control 或 WebRTC Leak Prevent。
点击扩展图标,将其状态设置为:
- `Disable WebRTC completely`(彻底全局禁用 WebRTC);
- 或者选择 `Disable non-proxied UDP (force proxy)`,强迫所有 WebRTC 必须通过代理出站。
扩展会在浏览器内核的 API 层面直接阻断 `RTCPeerConnection` 对象的生成,任何网页尝试读取真实 IP 的 JavaScript 脚本都会返回空值。
第三步:针对 Firefox 用户的原生底层禁用(免装扩展)
如果你使用的是火狐浏览器(Firefox),可以原生彻底关停它:
在 Firefox 地址栏输入 `about:config` 回车,点击接受风险并继续。
在顶部的搜索框中,输入:
`media.peerconnection.enabled`
双击该配置项,将其布尔值由默认的 `true` 更改为 `false`。
更改瞬间即时生效,火狐浏览器的整个 WebRTC 引擎被彻底物理休眠。
四、权威泄露检测验证
完成上述配置后,立即做一次真实环境测试:
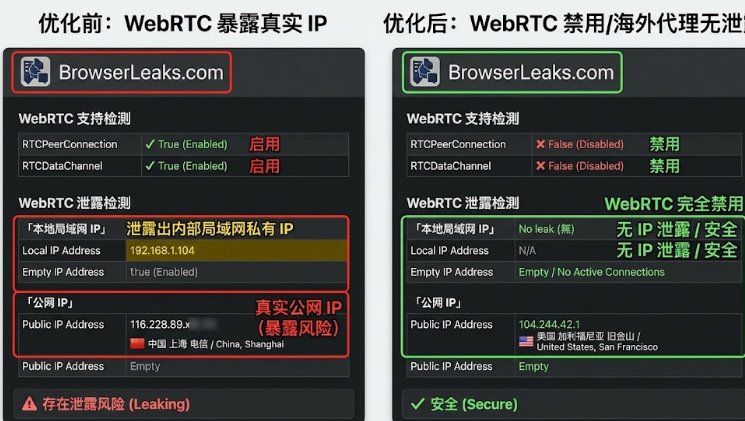
访问全球公认的 WebRTC 检测平台:`https://browserleaks.com/webrtc`。
观察页面正中央的 「WebRTC Leak Test」:
- 安全状态:如果结果显示 `Disabled`(已禁用),或者检测出来的 Public IP 完全就是你所连接的 QuickQ 节点机房 IP,且没有任何以 `192.168.` 或国内开头的 IP 出现;
说明这个最隐蔽的数据后门已被彻底焊死,你的浏览器正式具备了商业级的防关联防护能力。